01. Security Risk Management
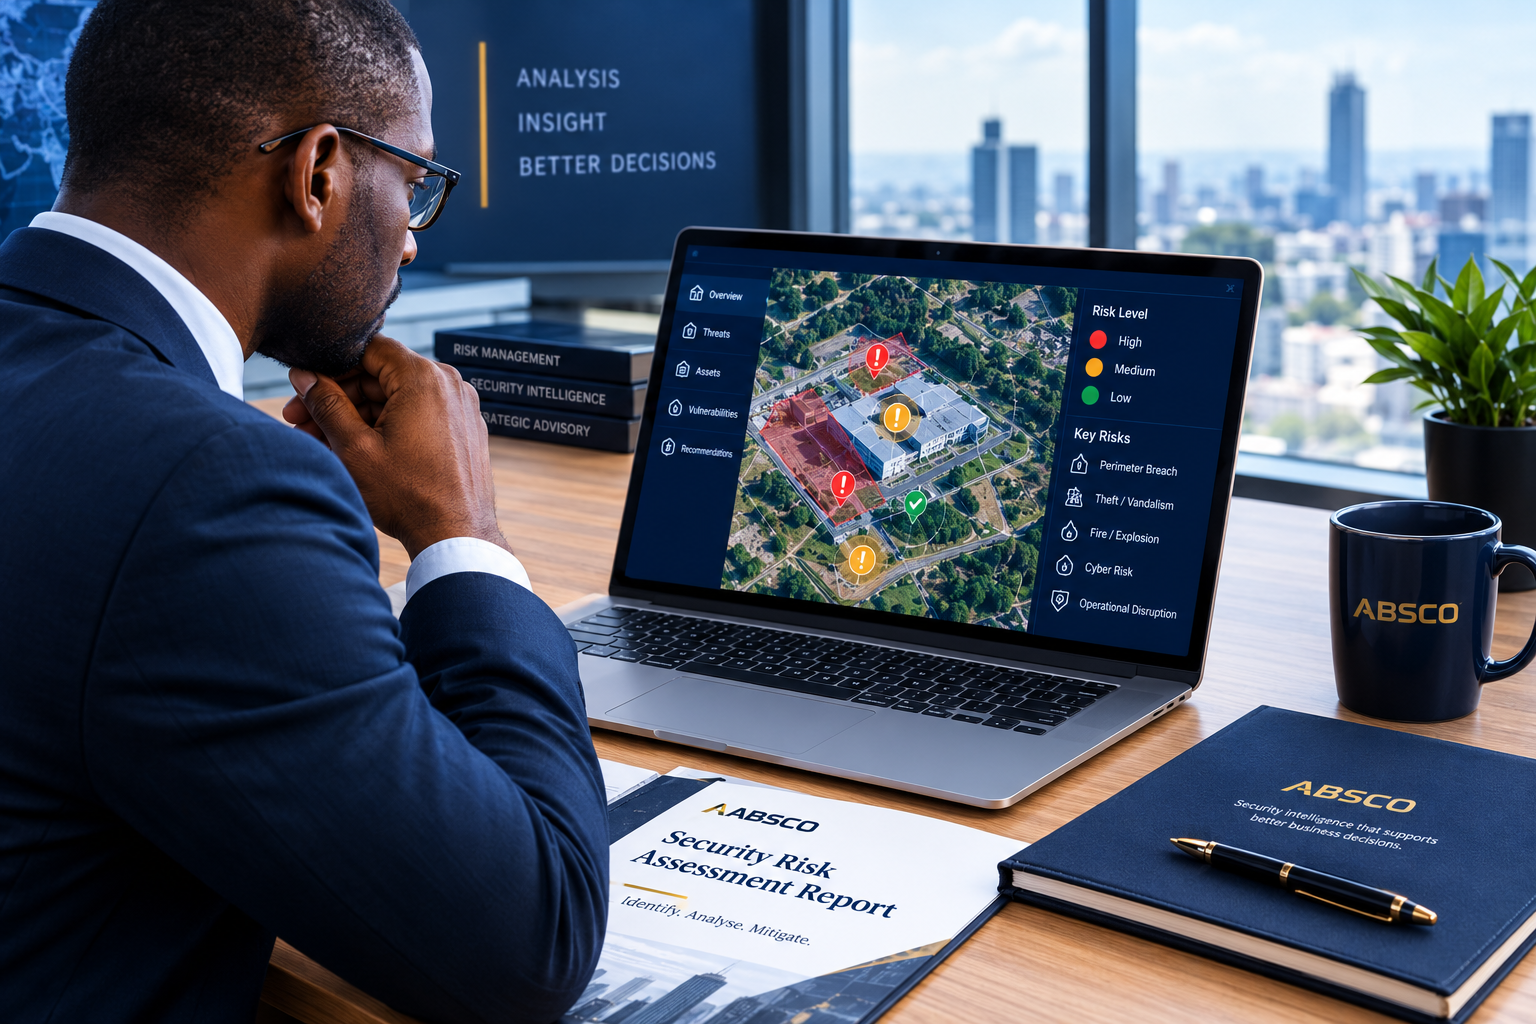
We assess threats, vulnerabilities, assets, controls and potential impact. Our work supports risk treatment, mitigation planning and ongoing review.
Risk lifecycle: Understand → Identify → Analyse → Evaluate → Treat → Monitor